


Η ψηφιακή «κερκόπορτα» που άνοιξε στους χάκερ τα ψυγεία των σούπερ μάρκετ σε έξι χώρες
Πώς καταφέρνουν να αποκτούν τον έλεγχο σε εταιρίες που ειδικεύεται σε τεχνολογίες ψύξης.


Στα ίδια συστήματα που είχαν πληγεί στις 12 Οκτωβρίου φαίνεται να βρήκαν και πάλι «τρύπα» οι χάκερς για να πλήξουν σήμερα τους καταψύκτες σε σούπερ μάρκετ (και όχι μόνο) έξι ευρωπαϊκών χωρών.
Αυτό τουλάχιστον σε ανακοίνωση που εξέδωσε η ίδια η Danfoss, η δανέζικη πολυεθνική εταιρία που ειδικεύεται σε τεχνολογίες ψύξης, θέρμανσης, κλιματισμού και βιομηχανικού αυτοματισμού.
Η σημερινή επίθεση έγινε μεσημέρι και τα χειρότερα ίσως αποφεύχθηκαν.
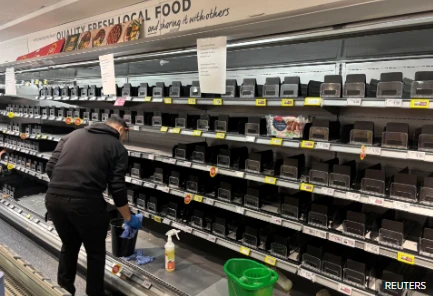
Όμως στην προηγούμενη επίθεση, οι ζημιές ήταν σημαντικές. Το πρωί της 12ης Οκτωβρίου, έκπληκτοι εργαζόμενοι στα γαλλικά σούπερ μάρκετ που είχαν τότε πληγεί, αντίκρισαν διαδρόμους γεμάτους αλλοιωμένα τρόφιμα.
Μάλιστα σε αρκετά καταστήματα, μάλιστα, εκδηλώθηκαν πυρκαγιές σε μονάδες ψύξης που είχαν υπερθερμανθεί. θερμοκρασίες στα ψυγεία και τους καταψύκτες σούπερ μάρκετ σε ολόκληρη τη Γαλλία αυξήθηκαν, φτάνοντας ακόμη και τους 50 βαθμούς Κελσίου κατά τη διάρκεια της νύχτας.
Πρόκειται, σημειώνουν σε σχετική τους ανάλυση ο FT, για μια ευπάθεια στα συστήματα απομακρυσμένου ελέγχου των ψυγείων.
Αυτή ήταν τουλάχιστον η κερκόπορτα μέσω της οποίας οι χάκερς επιτέθηκαν σε εκατοντάδες γαλλικά σούπερ μάρκετ στις 11 Οκτωβρίου, αλλά και σε σούπερ μάρκετ έξι χωρών σήμερα.
Πύλη εισόδου
Στο επίκεντρο της επίθεσης βρέθηκαν ηλεκτρονικοί ελεγκτές της δανέζικης Danfoss, οι οποίοι διαχειρίζονται κεντρικά τα ψυγεία και τους καταψύκτες ολόκληρων καταστημάτων.
Οι συγκεκριμένες μονάδες διαθέτουν δυνατότητα απομακρυσμένης πρόσβασης, επιτρέποντας στους διαχειριστές να ρυθμίζουν τις θερμοκρασίες μέσω διαδικτύου. Αυτή ακριβώς η δυνατότητα φαίνεται ότι αποτέλεσε την πύλη εισόδου των κυβερνοεγκληματιών.
Οι ερευνητές εξετάζουν το ενδεχόμενο οι δράστες να εκμεταλλεύτηκαν μια κρυφή «κερκόπορτα» (backdoor) στο λογισμικό, η οποία επέτρεπε την παράκαμψη των κωδικών πρόσβασης και την απόκτηση πλήρους ελέγχου των συσκευών.
Η ημερομηνία
Και το ακόμη πιο περίεργο είναι ότι ως μηχανισμός παράκαμψης, ως μηχανισμός παράκαμψης της ταυτοποίησης διαχειριστή, και ανεξάρτητα από τον κωδικό που είχε ορίσει ο κάθε ιδιοκτήτης, οι χάκερς ίσως χρησιμοποίησαν την τρέχουσα ημερομηνία.
Οι γαλλικές αρχές κυβερνοασφάλειας δεν έχουν επιβεβαιώσει ή αρνηθεί εάν ότι αυτή ήταν η μέθοδος που χρησιμοποιήθηκε.
Η Danfoss είχε αναγνωρίσει τις σχετικές ευπάθειες ενάμιση χρόνο νωρίτερα και είχε προχωρήσει σε updates. Πολλές συσκευές, όμως, παρέμεναν χωρίς ενημέρωση, ενώ για ορισμένα παλαιότερα μοντέλα δεν υπήρχαν διαθέσιμα ενημερώσεις.
Η υπόθεση αναδεικνύει πώς μια ευπάθεια σε παλιό λογισμικό μπορεί να μετατραπεί από ψηφιακή απειλή σε πραγματικό κίνδυνο για ανθρώπους και εγκαταστάσεις.
πηγή: naftemporiki.gr
ΔΙΑΒΑΣΤΕ ΑΚΟΜΗ

ΣΧΟΛΙΑ